
帐号的登录方式与绑定

前言
登录往往是我们进入一个产品世界的第一步,不同产品有不同的登录方式。如“游客登录、密码登录、第三方授权登录...”,不同的登录方式涉及到帐号的绑定和安全机制的设计。因此帐号的行为(增删改查)作为整个帐号和产品系统的重要部分,非常值得好好研究总结及设计。
本文灵感来源于后台产品的个人中心模块设计,在个人中心的帐号管理模块涉及到帐号的增删改查,以帐号的登录方式与绑定为主要分析内容。梳理登录流程,以及登录方式与绑定当前存在的一些优化问题。
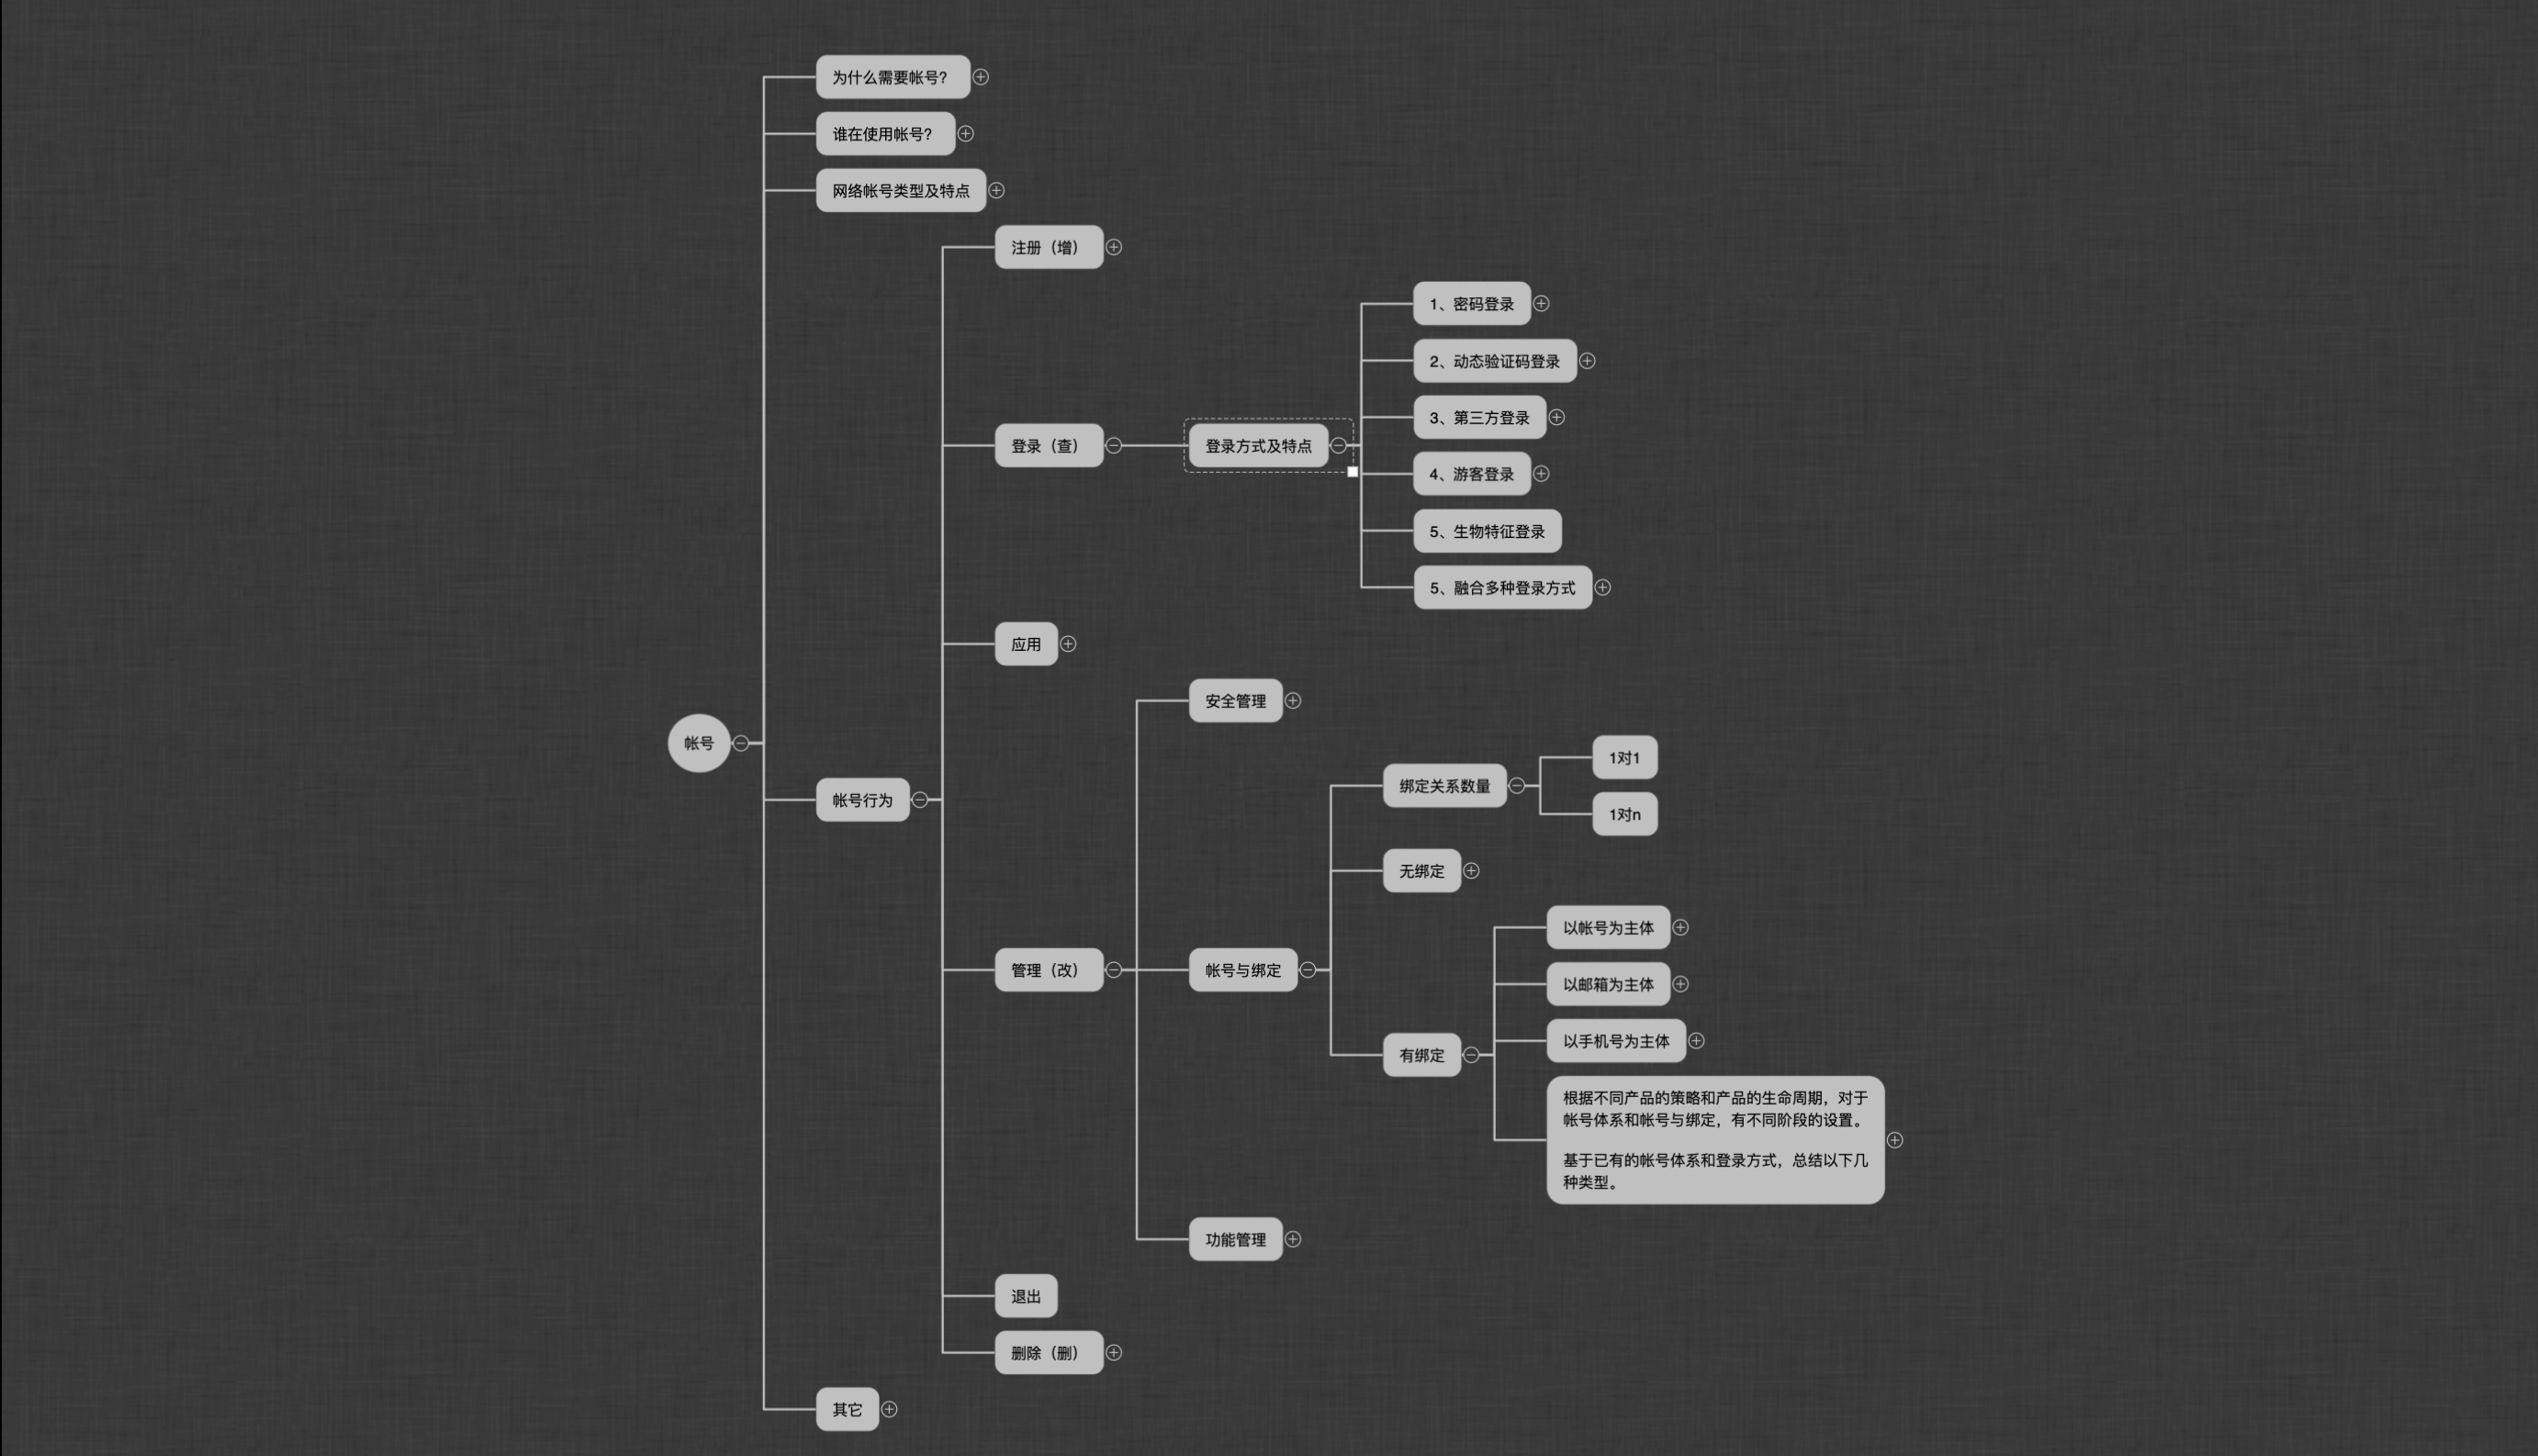
关于为什么我们需要一个帐号,谁在使用帐号,以及当前Web、移动端常见的帐号类型,
可以参考文章《真实世界中的你我,虚拟世界中的帐号》
帐号行为
帐号的增删改查,通常包含注册(增)、登录(查)、应用、管理(改)、退出、删除(删)。
部分产品存在未注册也可以登录使用产品,常见有工具类产品,如:相机、计算器、输入法等。但随着产品体系越来越壮大,工具类软件也慢慢地接入到平台的帐号体系中。形成用户数据集取得分支。我们以注册、登录、管理,为主要内容进行探讨。
注册
注册通常需要用户通过填写表单信息完成,表单信息通常包括用户的基本信息,通讯方式,其它身份信息,职业信息,场景信息等,通讯渠道通畅用于身份验证,也存在无需用户验证仅填写的情况。
整体流程大致分为,信息填写,通讯渠道身份验证。具体流程先后需要根据具体场景判断。
如果是密码登录,则通常需要在提交注册信息后设定初始密码。或者后期正式登录后,补充密码设置流程。
登录方式及其特点
【密码登录】
适用帐号类型: 邮箱 / 产品体系帐号 / 手机
相关动作及流程:
1、设置密码。以密码登录为主要登录或唯一登录方式的场景中,往往会要求用户在注册过程中设定密码。
2、身份验证,修改密码。通常需要结合通讯渠道或其它安全验证机制进行验证。
3、身份验证,忘记密码,找回密码。通常也需要结合通讯渠道或其它安全验证机制进行验证。
场景: 较多用于Web端,面向企业,或办公类产品,初创型互联网或软件公司常用,移动端普遍设有密码登录,但通常会结合其它登录方式,如验证码或第三方登录。
优:安全性高,相较于验证码或第三方登录,在密码机制设立完善的场景下。
劣:密码需要记忆,增加用户的记忆压力,同时若用户在不同平台上设定相同密码,密码安全风险增大。
密码相较于验证码或第三方登录,交互动作更多。需要对密码设定密码机制的设计,其后续更改,找回流程也较复杂。
【验证码登录】
适用帐号类型: 邮箱 / 手机
相关动作流程: 通过登录邮箱获取邮箱url或验证码验证,手机接收动态验证码验证。
场景: 邮箱常用于Web端,手机常用于移动端,但对于B端C化的产品,通常用户选择登录方式。
优:验证码登录便捷快速,对于移动端场景更加友好。
劣:验证码需要短信服务提供商,成本需要考量。邮箱验证码需要跳转平台操作,整体流程容易中断。邮箱验证码和url的使用场景多用于安全验证,手机验证码存在手机二次放号现象,易造成重复创建号码或号码已被注册的问题。
【第三方登录】
适用帐号类型: 手机
相关动作流程: 第三方授权,跳转第三方平台进行操作后进入原产品。
场景: 常用于移动端,web端常用于B端C化的产品,或较大型的互联网公司平台型产品。
优:登录便捷,数据信息更加多元,可实施更精准的推荐策略。
劣:过程中可能发生未登录第三方平台,登录第三方平台失败或授权失败而导致原产品登录失败的问题。第三方授权同时也是数据信息共通的过程,需要向用户明确授权共通信息的内容,避免不同产品不同场景信息同步的事情发生。
【游客登录】
场景: web / 移动端 常有,让用户提前进行产品体验,但是涉及到产品功能时,会需要用户有帐号进行用户的行为记录。
【生物特征登录】
场景: 更加强调安全性和真实性,通常用于金融类产品,指纹识别,语音识别,人脸识别...
金融类产品考虑安全性,会设定特殊安全乱序键盘,或通过图案密码降低用户的记忆成本。
而生物识别是在此基础上,进一步强调安全的验证。
【多种登录方式融合】
即融合 密码登录、验证码登录、第三方授权登录、游客模式登录等登录方式。
场景: 如何登录的选择权在于用户,融合多种登录方式通常用于发展到一定程度的互联网公司,用户选择验证码登录可以更加便捷,选择密码登录则在密码机制下 更加安全,选择第三方授权登录能够互通数据,对于平台而言,可以建立更完整更丰富的用户画像。对于产品策略和发展更加有力。
帐号与绑定
帐号为什么需要绑定?
帐号的绑定往往与安全机制,身份验证紧密联系,手机验证码登录或邮箱密码登录过程已经是一种核实身份的过程。但当主体帐号的密码或涉及到安全问题的内容有所变更时,需要通过绑定的通讯渠道对动作实施者的身份进行确定。
帐号绑定同时也与登录便捷性有关,如第三方快捷登录。
绑定类型及特点
通常帐号的数据ID,会根据帐号习题和产品策略与手机/邮箱/产品体系帐号进行绑定。而不同的绑定方式又面对不同类型的问题。
【手机绑定】
以手机为唯一通讯方式时,手机为唯一的身份验证方式。此时可能存在 “手机二次放号问题” ,即当号码被原用户注册过该平台产品且尚未注销时,号码新用户想注册被告知该手机号已被注册,二次放号涉及到帐号的ID绑定问题和涉及策略。此处暂不做深入分析,后续会有文章深入讨论。
【邮箱绑定】
以邮箱为唯一通讯方式时,邮箱为唯一的身份验证方式。此时可能存在 “多邮箱问题” ,当用户有多个平台的邮箱时,用户需要选择,是否允许添加多邮箱,主邮箱与副邮箱之间的差异。
【第三方绑定】
第三方绑定通常为更便捷快速的操作,以及不同产品间的信息共通使用。也有利于记录更多用户的数据。
但第三方绑定通常仅用于登录,而不涉及到安全验证机制。
【多种绑定方式】
帐号的数据ID,可以选择绑定手机,邮箱,或第三方。此时可以根据用户的选择进行相应的关联,但需要判定在通讯方式中,至少有一种绑定可以用于身份安全验证。不少产品会在用户取消绑定手机时,对用户绑定状态数量进行判断,如手机号是唯一绑定时,此时只能更换绑定而不能解除绑定。当用户解除邮箱时,如邮箱为唯一绑定时,只允许更换邮箱。
如何设计和选择符合自己场景的注册、登录方式?
根据不同产品的策略和产品的生命周期,对于帐号体系和帐号与绑定,有不同阶段的设置。
基于已有的帐号体系和登录方式,总结以下几种类型。
【B端产品】
1、帐号发放
2、用户通过邮箱注册,获取以邮箱帐号为主的产品体验,但不建立正式帐号。建立业务关系后,才可以建立正式帐号数据ID并绑定邮箱,登录使用正式产品。手机仅作为安全机制验证。
3、允许用户通过手机号进行注册,但仅能达成快速注册。需建立业务关系,才能建立正式帐号数据ID并与手机号进行绑定,登录使用正式产品。
4、通过邮箱或手机号进行快速注册体验demo产品。建立业务关系后,才能确立正式帐号数据ID,不限制登录方式,但是要求必须有手机或邮箱至少一项绑定关系,考虑到安全验证和机制。
【C端产品】
手机号注册同步绑定数据ID,邮箱密码 / 帐号密码 / 第三方快速登录。主要以手机号验证码进行登录,随着产品的发展壮大,逐渐补充登录方式。
【B端C化产品】
一般用户:手机号 / 邮箱 / 第三方注册,绑定手机号。企业级产品用户:需要满足条件。
不同的产品确实有不同的注册方式,登录方式,绑定方式,但大多逃不出,
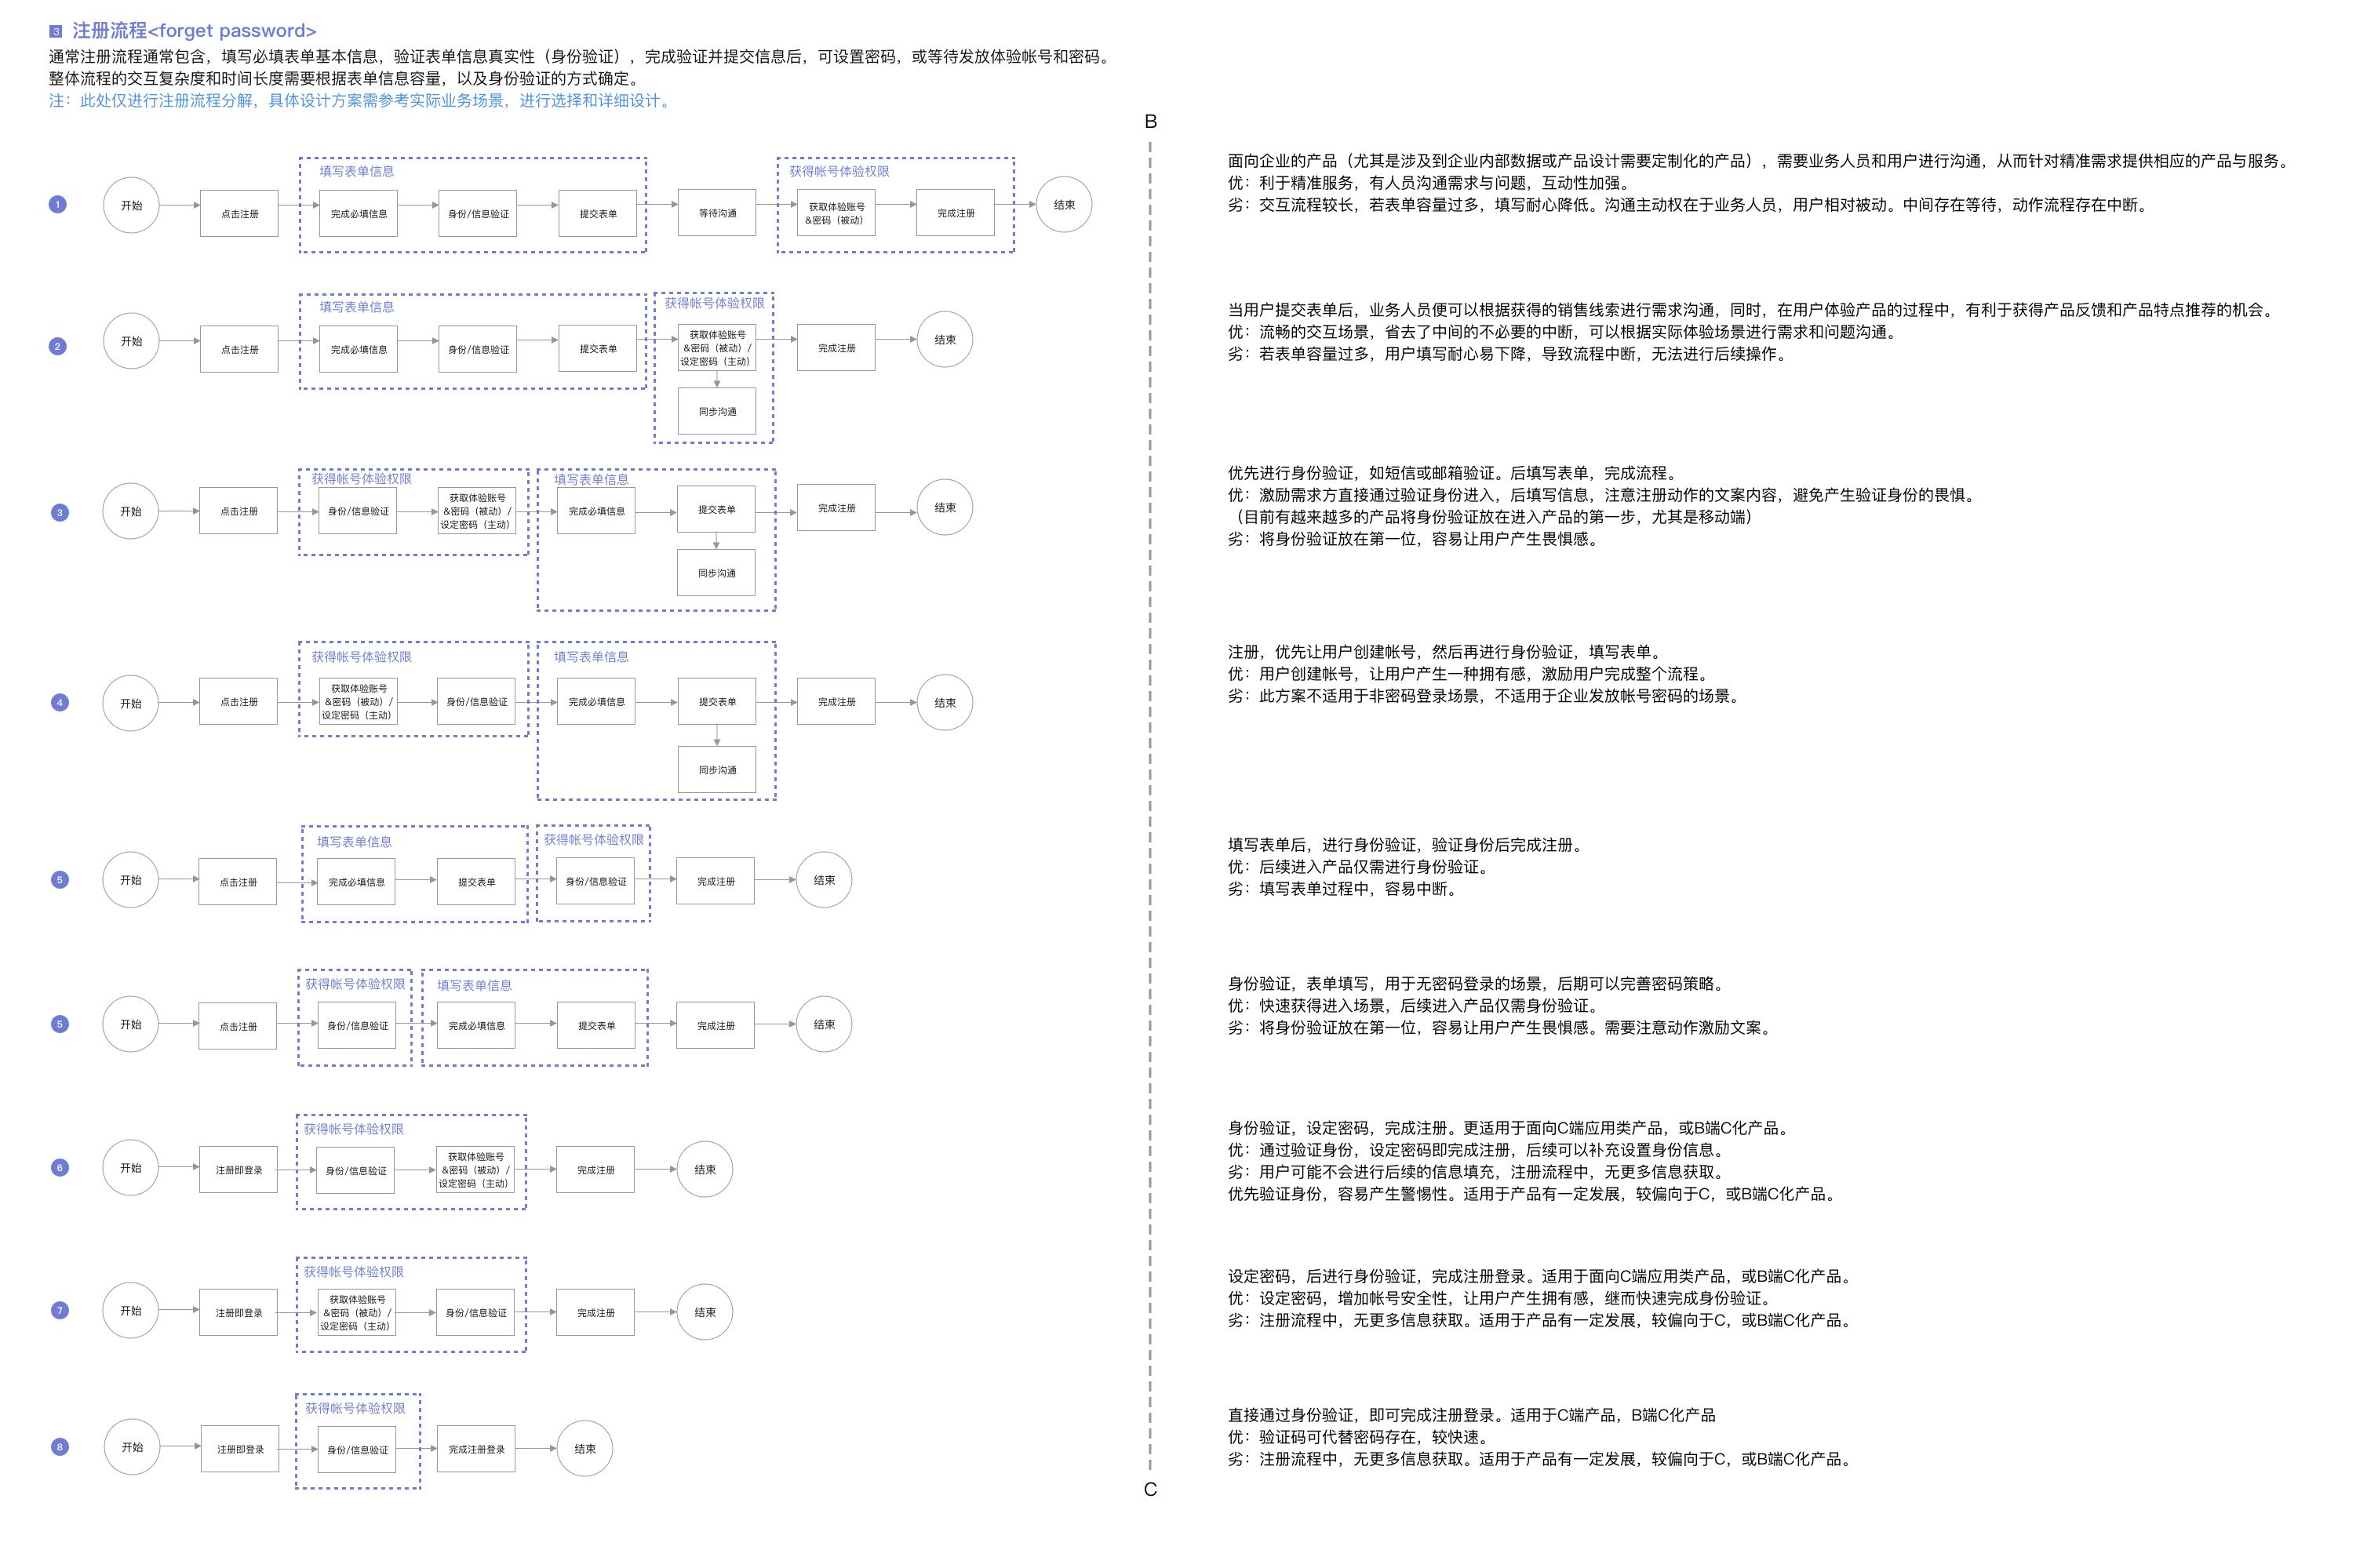
注册:表单+身份验证。
登录:密码/短信/第三方/生物属性登录。
绑定:手机,邮箱,第三方绑定。
在此进行通用设计的一个模板抽象,会根据不同的场景有所修饰和改变,仅供参考。
密码登录&验证码登录页面说明
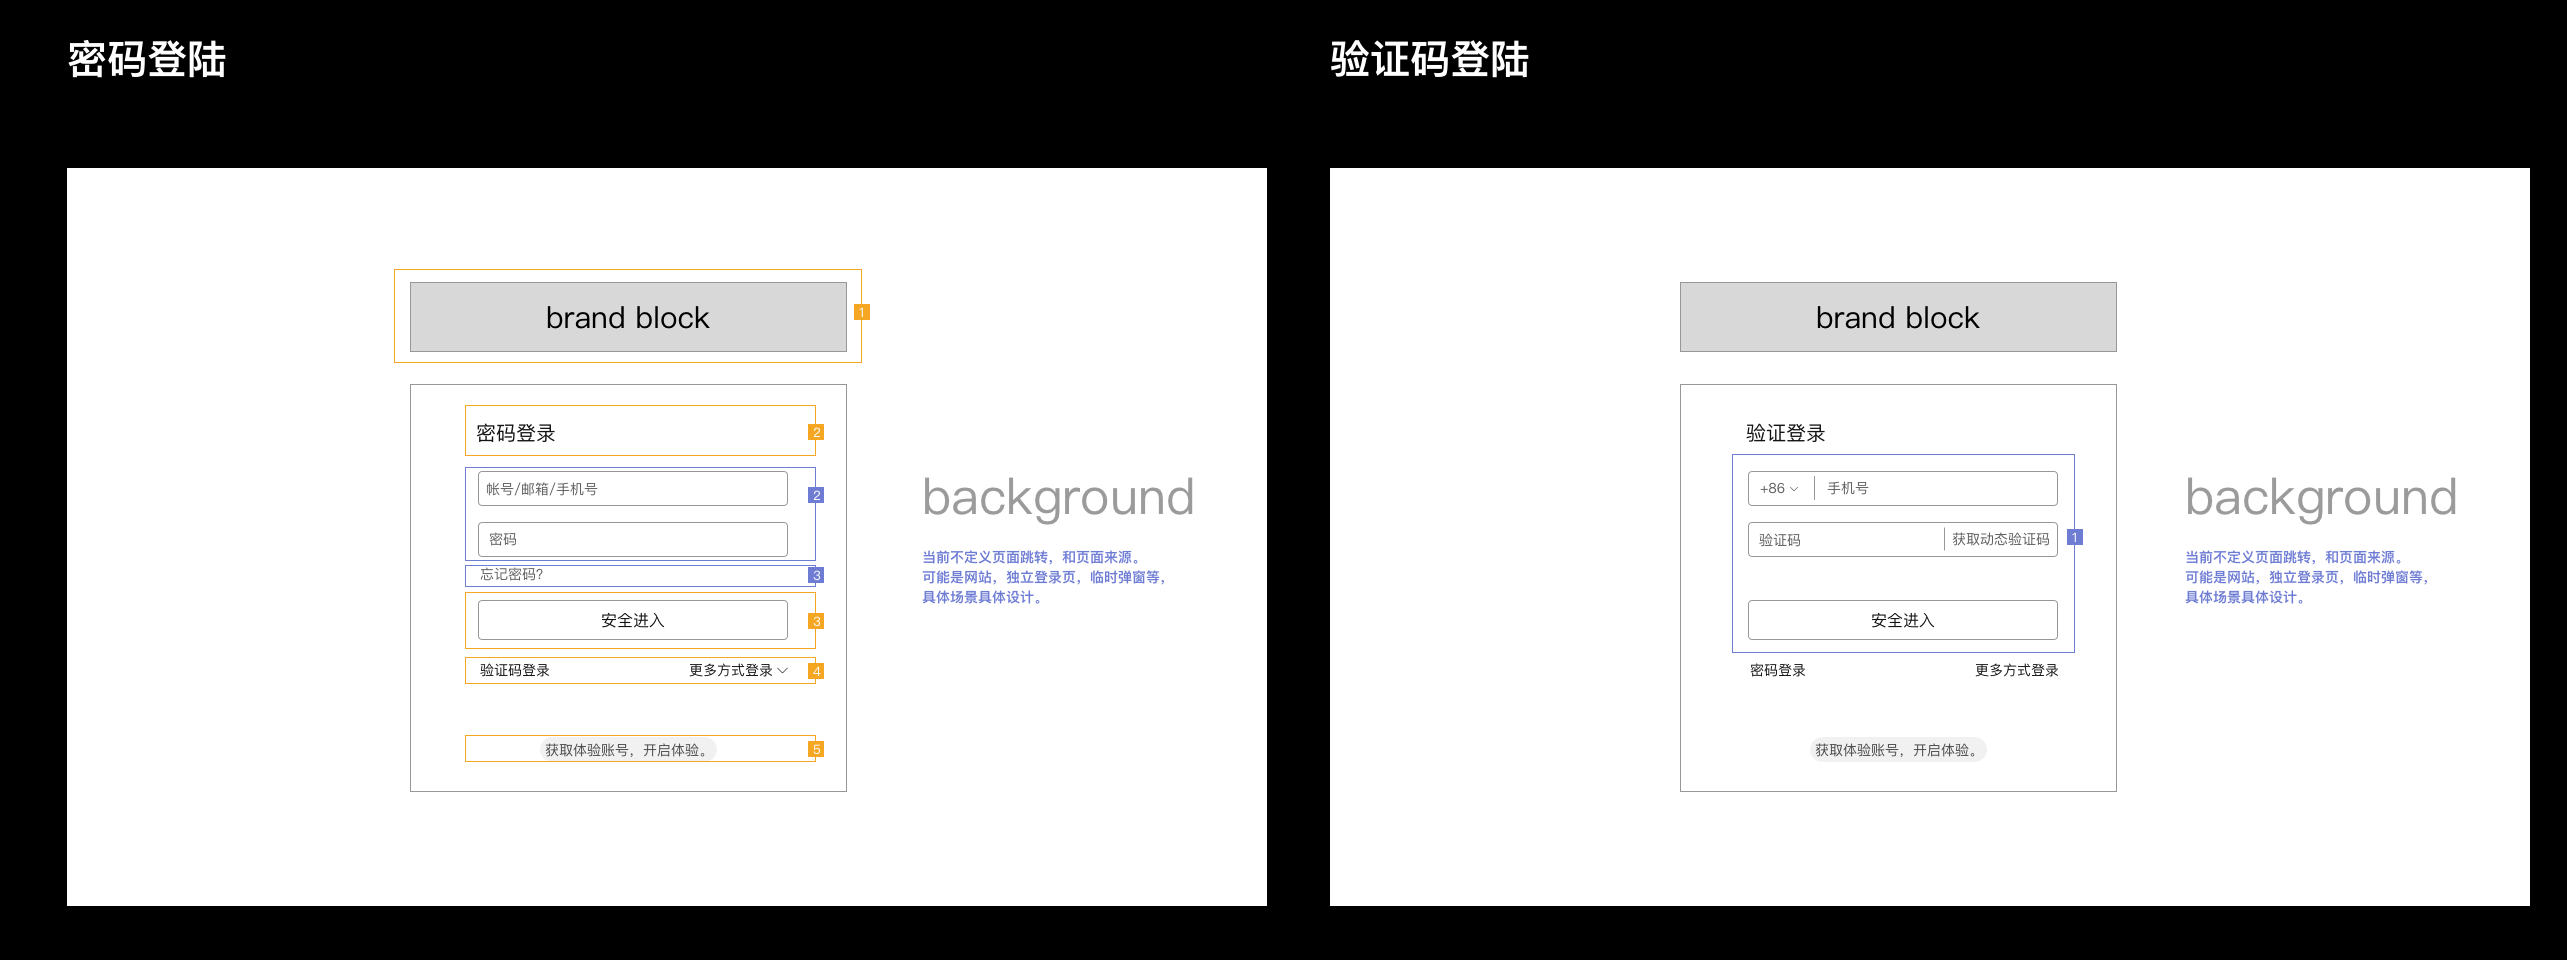
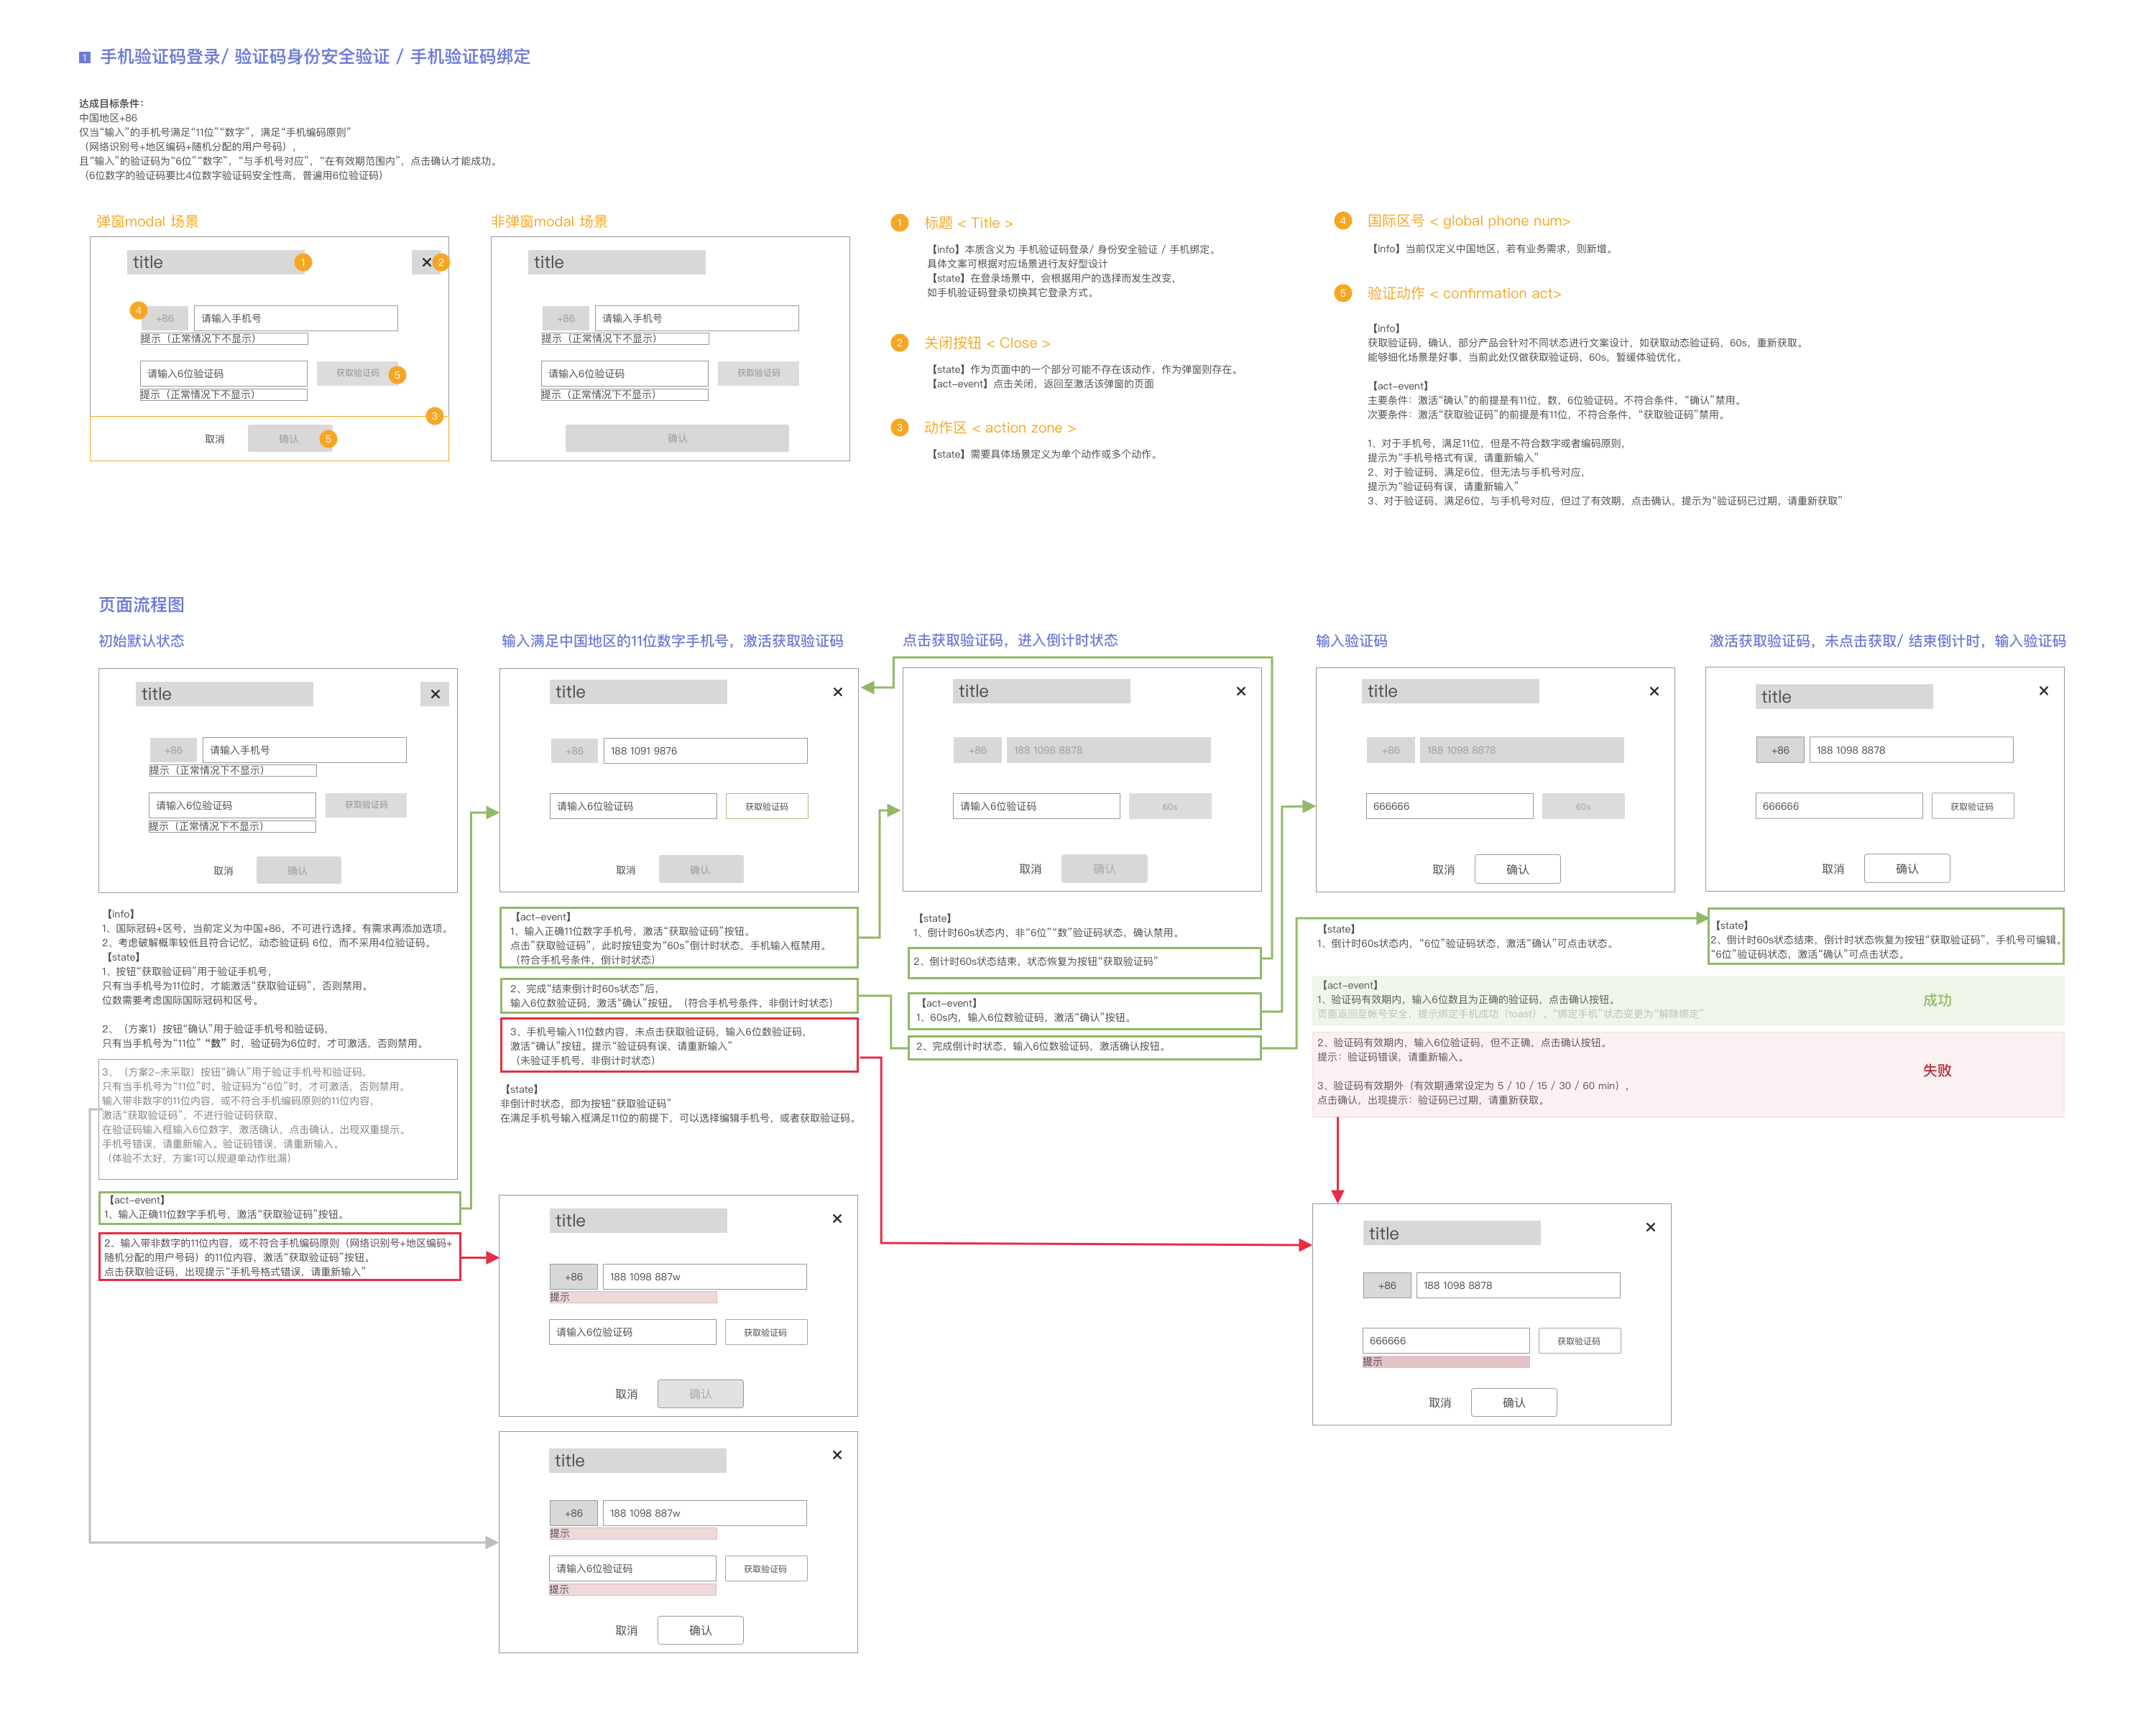
手机验证码验证流程 / 手机绑定流程
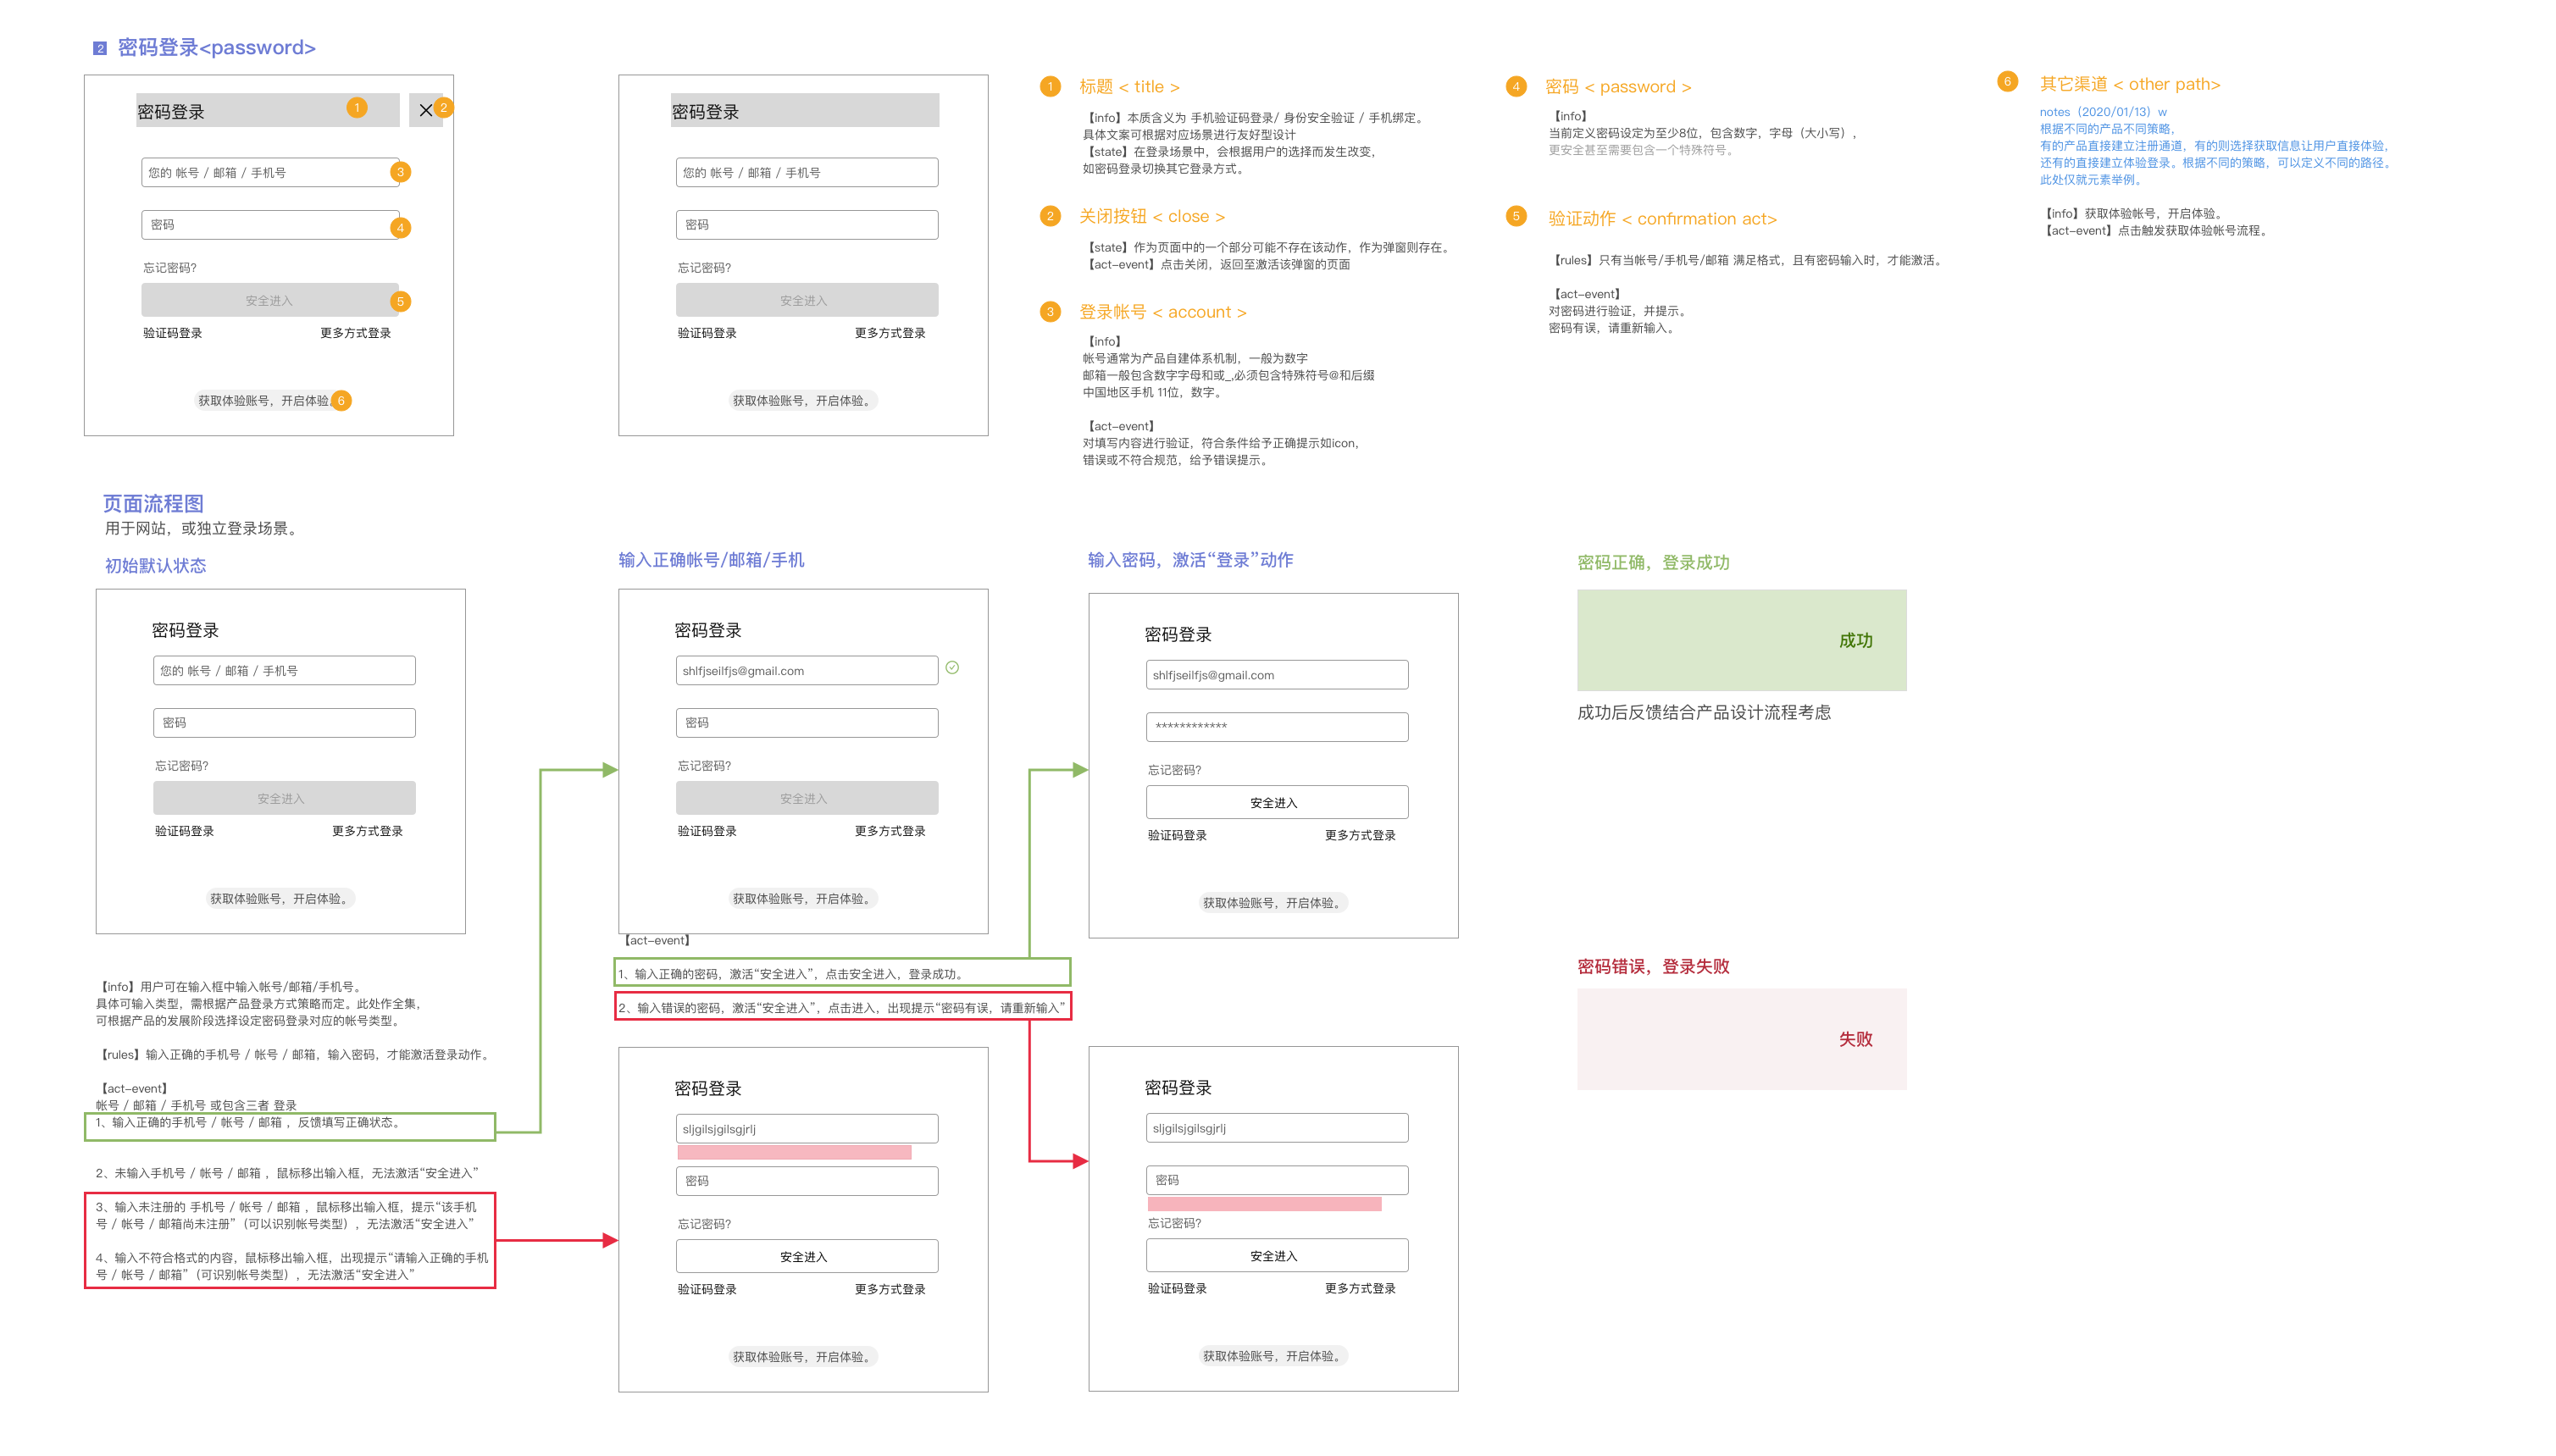
密码登录流程
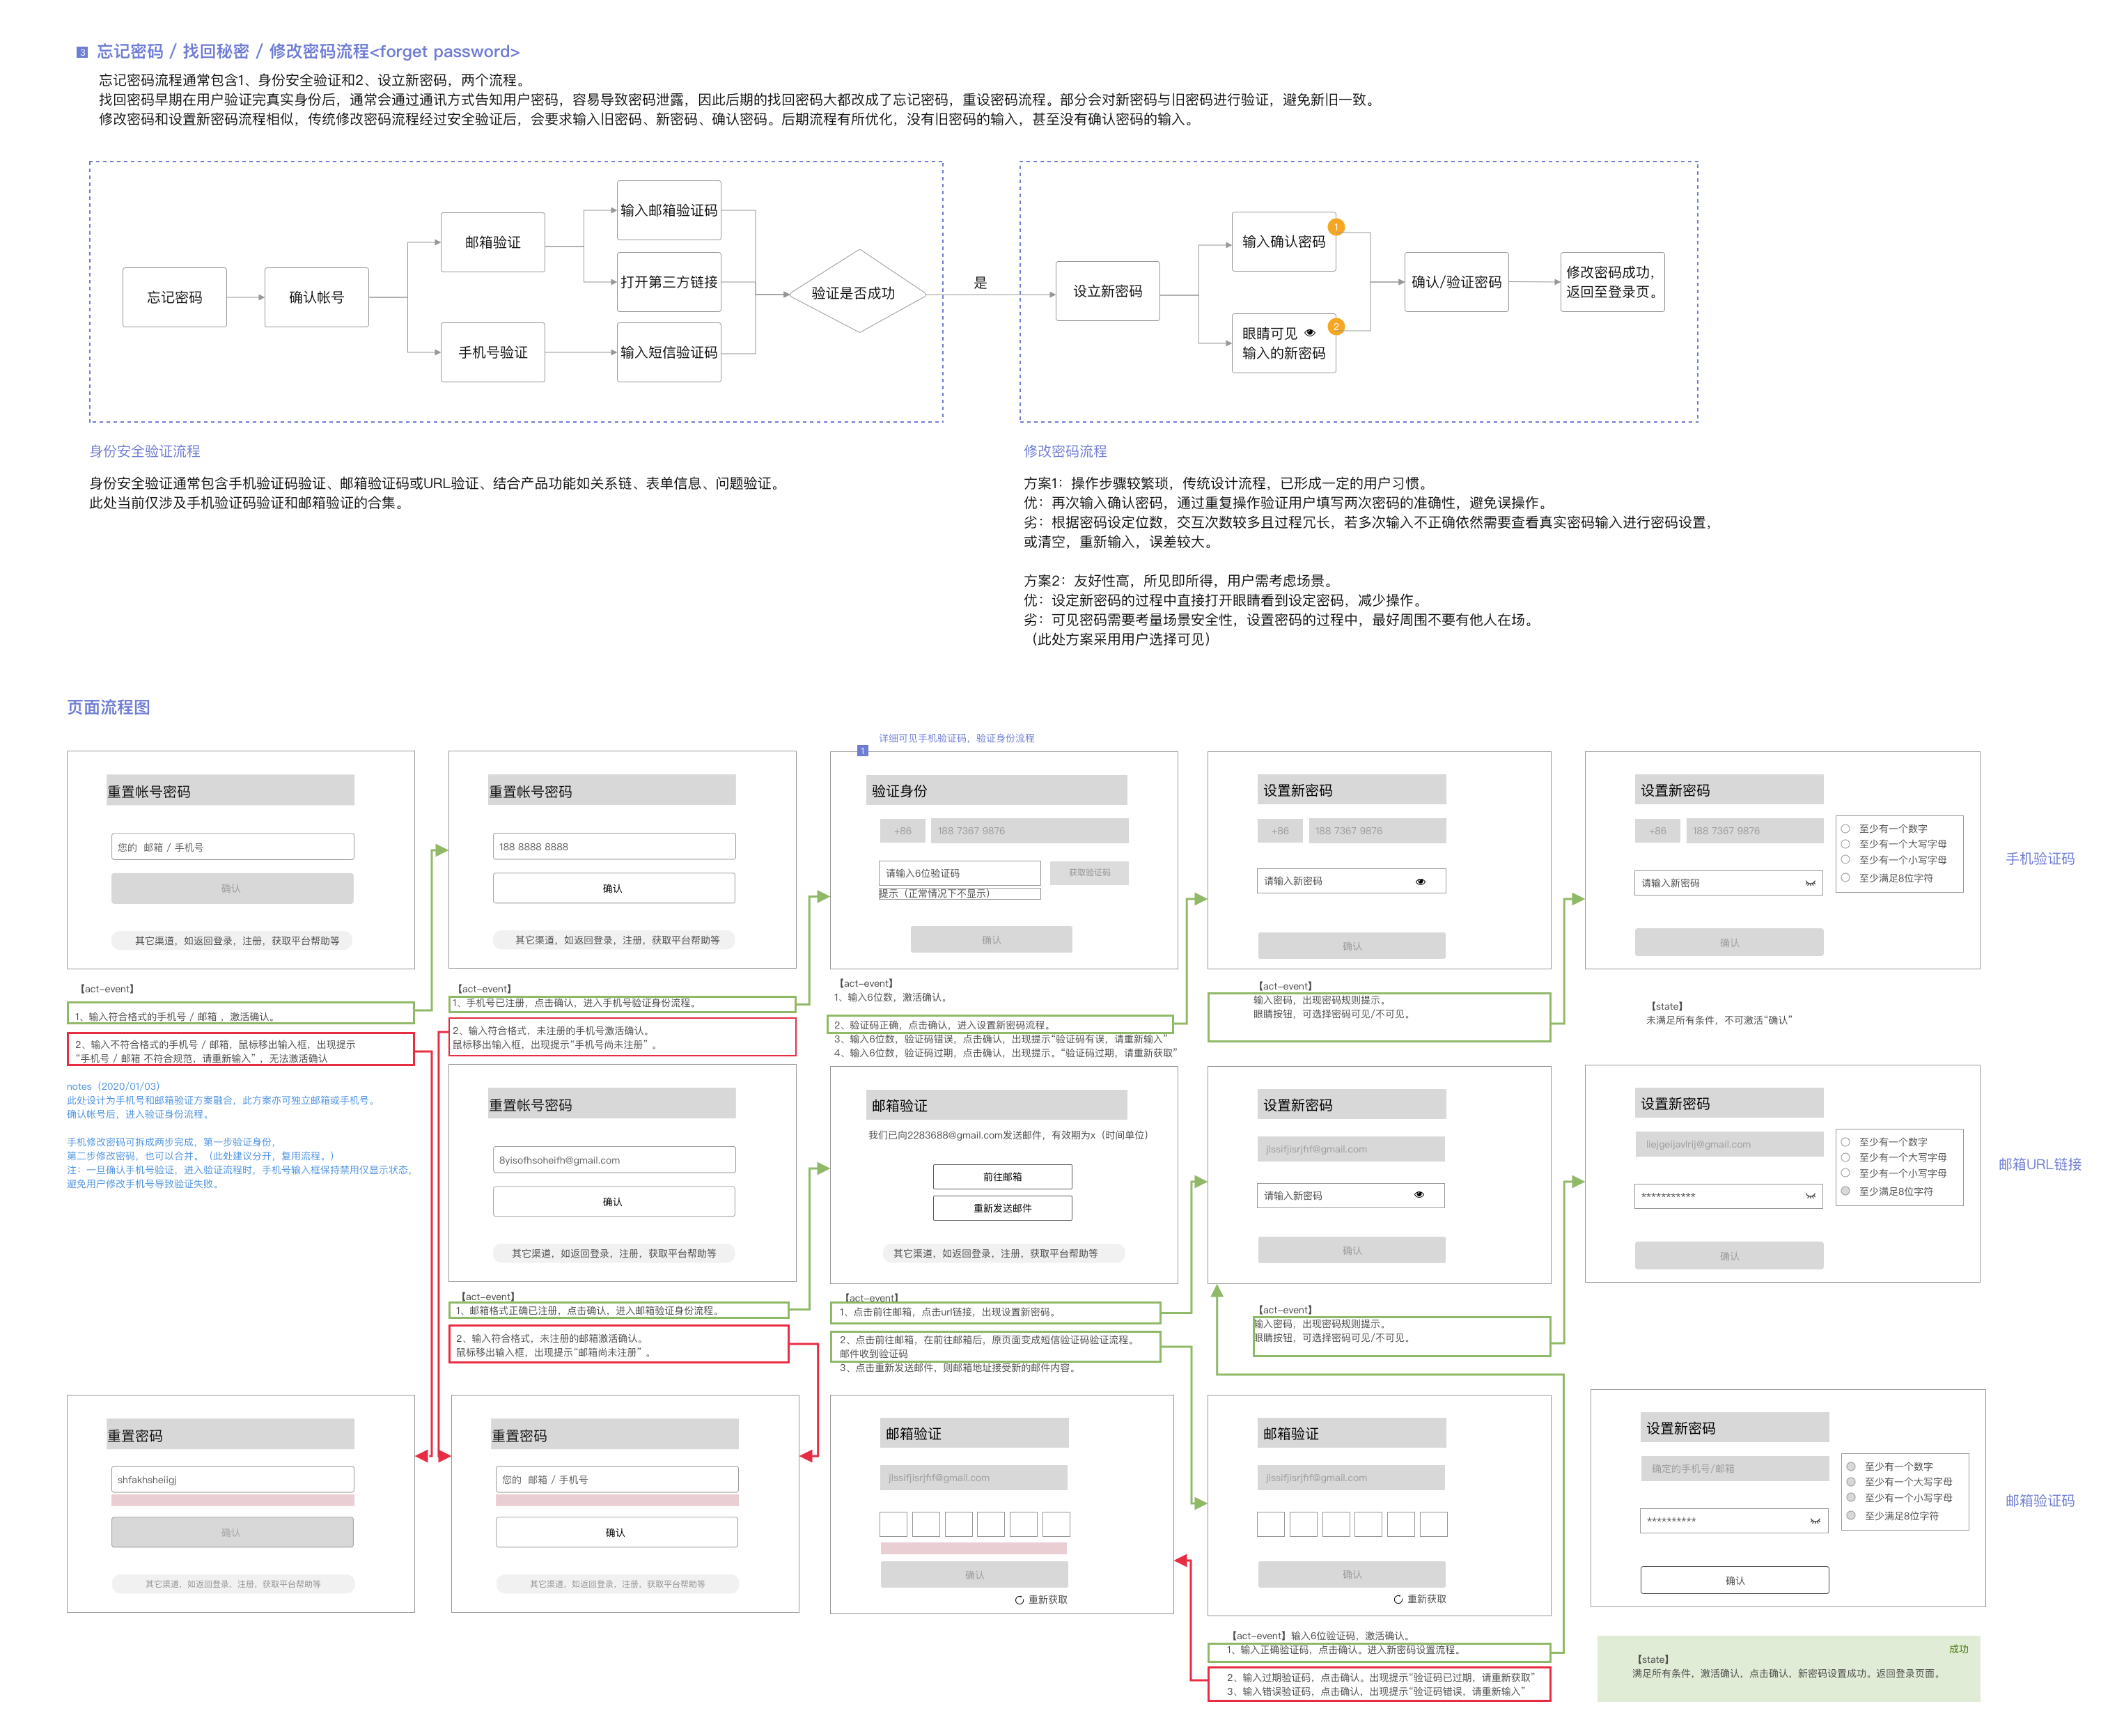
忘记密码 / 找回密码 / 修改密码 (包含邮箱验证码流程)
注册流程的简化流程
补充说明:
对于验证流程中,部分动作设定条件需实时监听才能激活状态,较于无条件默认用户触发可点击验证状态而言,开发流程更加繁琐,也可能会面临要修改流程细节的问题,因此可考虑验证填写空状态,即当用户未填写任何内容时,触发验证,给予提示“请输入...内容”,而输入过程中监听可以考虑仅在设定新密码过程中进行条件判断验证,如输入字符类型,输入位数等。